TLDR
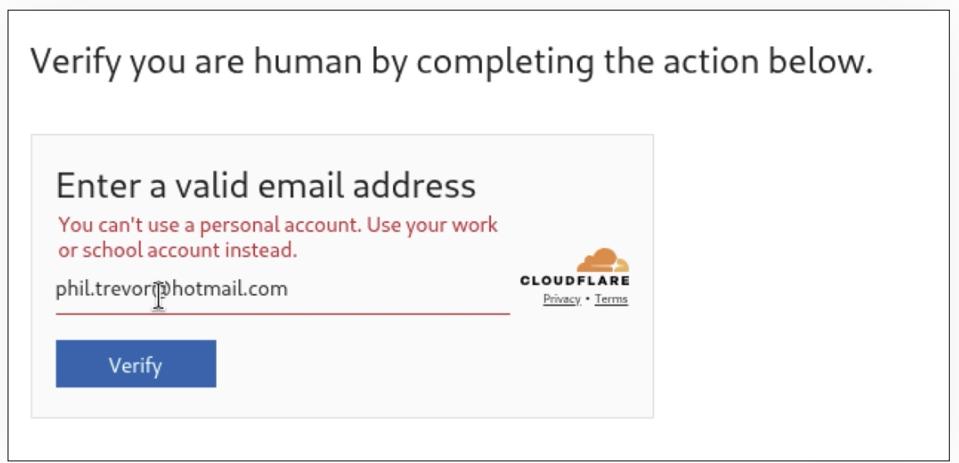
Pengguna harus waspada terhadap pembaruan ekstensi yang tidak dikenal. Serangan terhadap ekstensi yang sah dapat menyebabkan pencurian informasi penting. Sebaiknya selalu memperbarui aplikasi dari situs resmi untuk menghindari risiko keamanan. Ekstensi Chrome QuickLens yang sebelumnya resmi dan memiliki badge fitur Google berubah menjadi alat berbahaya setelah dijual ke pemilik baru pada pertengahan Februari 2024. Versi baru yang dirilis memuat skrip jahat yang mencuri kredensial pengguna dengan metode canggih seperti penghapusan header keamanan dan eksekusi kode jarak jauh menggunakan trick gambar.Sekitar 7.000 pengguna terdampak serangan karena Chrome secara otomatis memperbarui ekstensi tanpa pemberitahuan yang jelas, memungkinkan penyerang mendistribusikan alat pencuri info dengan mudah ke pengguna sah. Target utama adalah kredensial dan alamat dompet cryptocurrency melalui varian serangan ClickFix yang menampilkan peringatan update Google palsu.Google sudah menghapus ekstensi QuickLens dari toko aplikasi dan fitur auto-disable Chrome juga mengamankan pengguna yang masih memasang ekstensi ini. Namun, kasus ini memperingatkan risiko tinggi dari perubahan kepemilikan ekstensi dan serangan rantai pasokan, menggarisbawahi pentingnya pengguna hanya mengupdate aplikasi dari sumber resmi dan waspada terhadap tautan atau pop-up mencurigakan.