TLDR
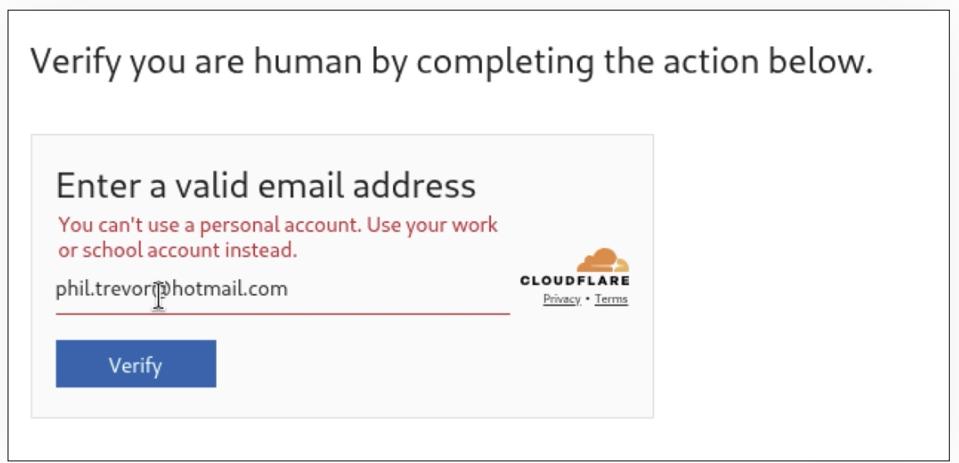
Ekstensi yang tampaknya aman dapat berubah menjadi alat berbahaya setelah perubahan kepemilikan. Pembaruan otomatis pada ekstensi dapat menyebarkan serangan tanpa sepengetahuan pengguna. Pengguna harus selalu memverifikasi sumber dan keaslian aplikasi serta ekstensi yang mereka gunakan. Ekstensi Chrome QuickLens yang semula sah dan populer tiba-tiba berubah menjadi perangkat berbahaya setelah penjualan kepemilikan pada Februari 2024. Versi baru ekstensi ini mengandung skrip jahat yang mampu mencuri kredensial pengguna, khususnya berkaitan dengan cryptocurrency dan dompet digital. Serangan tersebut memanfaatkan fitur auto-update Chrome sehingga pengguna terkena dampak tanpa kecurigaan.QuickLens mempunyai sekitar 7.000 pengguna sebelum diubah oleh pemilik baru dengan menambahkan fungsi mencuri informasi dan melakukan serangan ClickFix. Malicious update menggunakan teknik pemuatan kode jarak jauh melalui gambar pixel onload yang sangat sulit terdeteksi. Chrome secara otomatis menonaktifkan ekstensi bermasalah dan menghapusnya dari toko ekstensi setelah terdeteksi, tapi risiko pengguna yang sudah terinfeksi tetap tinggi.Kasus ini menegaskan lemahnya keamanan rantai pasokan ekstensi browser yang dapat dimanfaatkan oleh penyerang dengan mudah. Pengguna diingatkan untuk selalu memperbarui aplikasi hanya dari sumber resmi dan menghindari tautan atau peringatan palsu. Ancaman ini berpotensi berulang dan menuntut Google bersama pengguna untuk meningkatkan kewaspadaan dan praktik keamanan.